Traducido con IA. Este artículo se escribió originalmente en francés y lo tradujo Claude, la IA de Anthropic. El original en francés sigue siendo la versión de referencia.
La creación de una infraestructura totalmente de código abierto estuvo marcada por la búsqueda de «quick wins», esas pequeñas victorias iniciales que refuerzan la convicción de haber elegido el enfoque correcto. Mi recorrido empezó inspirándome en un artículo de Larry Sanger, cofundador de Wikipedia, en el que compartía sus reflexiones sobre la privacidad y la higiene digital.
Sin embargo, para consolidar mis primeros pasos, contrasté esa información con otras fuentes de confianza, con el fin de construir una base sólida para mi infraestructura de código abierto. Estos son algunos de los recursos que más influyeron en mis decisiones.
🥼 Sitios de referencia sobre homelab y herramientas centradas en la privacidad
Este sitio web se ha convertido en una referencia en materia de privacidad en línea. Actualizado con regularidad, propone multitud de herramientas y recomendaciones para distintos casos de uso, desde la navegación segura hasta la gestión de contraseñas o la confidencialidad del correo. Se ha convertido en un punto de partida esencial para quien quiera reforzar su privacidad en línea.
Optimize your Homelab capabilities through self-hosting and utilizing open-source solutions
ServeTheHome es la guía de los profesionales de la informática en materia de servidores, almacenamiento, redes y hardware de estaciones de trabajo de gama alta, además de grandes proyectos de código abierto.
Este sitio web pretende ofrecer un recurso accesible con consejos, trucos para resolver problemas y experiencias compartidas para ayudar a otros a construir sus propias redes domésticas avanzadas.
📹 Canales de YouTube dedicados al homelab:
Techno Tim se ha convertido en una fuente de información inestimable para crear un homelab, con guías prácticas y demostraciones de tecnologías de código abierto.
NetworkChuck explora una amplia variedad de temas tecnológicos, incluidas las soluciones de código abierto para redes y servidores.
Wolfgang se centra en los aspectos técnicos del homelab y aporta información detallada sobre el uso de herramientas de código abierto.
El canal de Christian Lempa se centra en las infraestructuras informáticas autoalojadas y explora soluciones de código abierto para mejorar la vida digital personal.
AdrienLinuxtricks es un canal de YouTube centrado en Linux y el software de código abierto. Encontrarás tutoriales, trucos, análisis de distribuciones Linux y guías para sacar el máximo partido a las tecnologías de código abierto. Es ideal para los aficionados a Linux, principiantes o experimentados, que quieran explorar y dominar el mundo del código abierto.
ChrisTitusTech es un canal de YouTube que aborda una amplia variedad de temas tecnológicos, desde la informática hasta el software, pasando por trucos de productividad y análisis de hardware. Su presentador, Chris, comparte su experiencia de forma accesible, con guías prácticas y recomendaciones. Este canal es para cualquiera que se interese por la tecnología y busque consejos e información sobre distintos temas informáticos.
Inspirándome en estos recursos, pude sentar las bases de mi infraestructura de código abierto y reforzar mi comprensión de las herramientas y prácticas que protegen mi privacidad y mi seguridad en línea. Estos primeros pasos me ayudaron a construir una base sólida para el resto de mi recorrido hacia el uso exclusivo de herramientas de código abierto, centrado en la privacidad, la transparencia y la innovación.
🌐 Usar un navegador web de código abierto
La primera etapa de mi recorrido hacia una experiencia digital basada en el código abierto fue buscar una alternativa a Google Chrome. Aunque Chrome es un navegador popular y eficaz, era cada vez más consciente de las preocupaciones relacionadas con la privacidad y la recopilación de datos. Así que me propuse encontrar una solución de código abierto que respondiera a mis necesidades de navegación.
Tras una búsqueda a fondo, Mozilla Firefox se convirtió rápidamente en mi opción preferida. Mozilla, como organización sin ánimo de lucro, está firmemente comprometida con la protección de la privacidad en línea. Firefox es un navegador de código abierto que encarna esos valores, con total transparencia sobre su código fuente y su filosofía de apertura. Encajaba perfectamente con mi apuesta por el código abierto.
Para gestionar mis contraseñas, elegí la extensión de Bitwarden, un gestor de contraseñas de código abierto. La ventaja de Bitwarden es que es compatible con mi instalación autoalojada de Bitwarden en mi servidor NAS. Esta integración me permite gestionar mis contraseñas de forma segura y almacenarlas localmente, lo que refuerza mi seguridad en línea.
En cuanto al filtrado de sitios web, anuncios y malware, delegué esa tarea en mi router OPNsense. Este router de código abierto incluye un módulo DNS basado en listas de filtrado, similar a un Pi-hole. Me permite bloquear activamente anuncios, rastreadores y sitios maliciosos de forma centralizada, protegiendo todos los dispositivos de mi red doméstica. Esto refuerza no solo mi privacidad, sino también la seguridad de mis actividades en línea.
📫 Usar un servicio de correo respetuoso con la privacidad
Uno de los primeros ámbitos que quise abordar fue el correo electrónico. Elegir un servicio de correo adecuado es crucial, porque afecta a la confidencialidad de las comunicaciones y a la seguridad de los datos personales.
Presté especial atención a varios aspectos en mi búsqueda de un servicio de correo respetuoso con la privacidad:
Monetización del contenido: una de mis principales preocupaciones era evitar los proveedores que monetizan el contenido de sus usuarios. Muchas grandes plataformas de correo generan ingresos analizando el contenido de los correos y mostrando publicidad dirigida. Esta práctica va en contra de mis valores de privacidad y respeto de la confidencialidad.
Cifrado en origen: el cifrado del correo es esencial para impedir cualquier interceptación no autorizada. Busqué un proveedor que cifrara los correos desde el principio, de modo que solo el remitente y el destinatario tuvieran acceso al contenido. El cifrado en origen es un elemento fundamental de la confidencialidad de las comunicaciones.
Alojado en Europa: como usuario preocupado por la privacidad, la ubicación de los servidores de correo es muy importante. Opté por un servicio alojado en Europa, lo que garantiza normas estrictas de protección de datos y de privacidad. Esto añade una capa de seguridad adicional a mis comunicaciones.
Evitar el «vendor lock-in»: quedar atado a un solo proveedor de correo iba en contra de mi visión de un entorno digital abierto y flexible. Busqué un proveedor que no impusiera un ecosistema propietario, para poder migrar a otros servicios si fuera necesario.
Entre las opciones que tenía:
Autoalojar mi propio servidor de correo: delicado de configurar, porque se basa en tecnologías de seguridad y antispam que domino poco :) Además, la entrega del correo requiere una conexión fiable y disponible los 365 días del año (o una pasarela de retransmisión, casi siempre de pago).
Usar una solución de pago de un proveedor externo.
Por mi parte, uso poco el correo y lo que recibo no es crítico, así que decidí llegar a un compromiso para facilitarme la vida y elegir un proveedor que pareciera fiable y cumpliera los criterios anteriores.
Tras examinar muchas opciones, elegí finalmente Soverin.net como proveedor de correo. Aunque Soverin.net no es necesariamente perfecto, responde a varias de mis preocupaciones fundamentales. No monetiza el contenido de mis correos, ofrece un cifrado robusto, está alojado en Europa y no me «encierra» en un ecosistema propietario.
Este enfoque del correo forma parte de mi compromiso global con la privacidad y la promoción del código abierto. Garantiza que mis comunicaciones sigan siendo confidenciales, seguras y bajo mi control, evitando las prácticas intrusivas y las restricciones que suelen asociarse a los proveedores tradicionales. En mi recorrido hacia el uso exclusivo de herramientas de código abierto, esta decisión refleja mi compromiso con la privacidad informática y la higiene digital.
El servicio es de pago (unos 25 €/$ al año), pero es un primer paso fácil en mi enfoque.
🚧 Controlar mis datos alojando mi propio servidor NAS: el comienzo del homelab
Mi recorrido hacia una infraestructura totalmente de código abierto también me llevó a replantear cómo almaceno y gestiono mis datos. Al principio usaba una solución NAS propietaria de Synology. Aunque ofrecía cierta estabilidad, enseguida me di cuenta de sus límites. El entorno tenía poca potencia y añadir servicios era a menudo complicado, cuando no imposible.
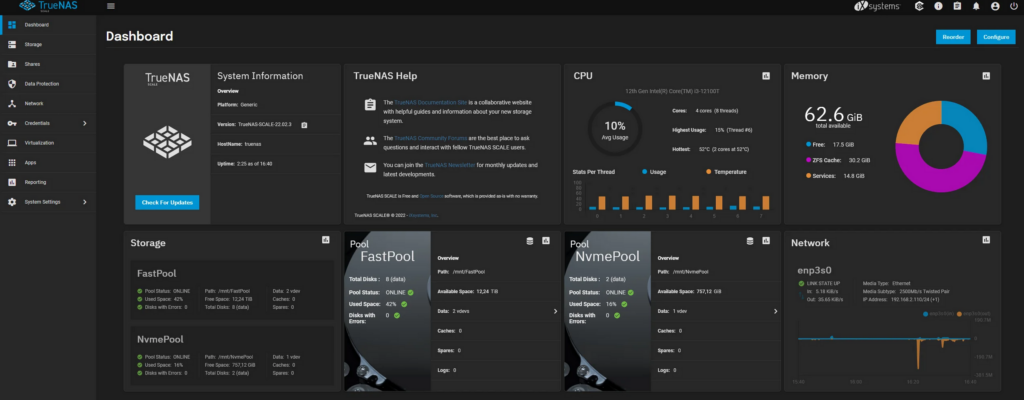
Así que busqué alternativas y consideré distintas soluciones de código abierto. Exploré opciones como TrueNAS Core, OpenMediaVault y Unraid, cada una con sus ventajas e inconvenientes. Tras un análisis a fondo, opté finalmente por TrueNAS Scale, una solución basada en Debian, que aprecio por su apertura y estabilidad.
TrueNAS Scale me convenció con su almacenamiento basado en ZFS. Este sistema de archivos ofrece muchas ventajas, como las instantáneas (snapshots), su robustez, la deduplicación y la compresión de datos. Estas funciones son esenciales para garantizar la integridad de mis datos optimizando el espacio de almacenamiento.
Uno de los puntos fuertes de TrueNAS Scale es su catálogo de aplicaciones, que ofrece una variedad de servicios, todo en un entorno de contenedores. Puedo elegir entre Docker y Kubernetes para desplegar y gestionar mis aplicaciones. Además, TrueNAS Scale incluye un hipervisor basado en KVM, que en mi opinión sigue siendo un valor seguro en virtualización.
Gracias a TrueNAS Scale, mi servidor NAS aloja ahora un conjunto de aplicaciones esenciales para mi vida digital. Nextcloud me permite almacenar y sincronizar mis archivos de forma segura, PhotoPrism organiza mi colección de fotos, Plex me da acceso a mi biblioteca multimedia y Bitwarden se encarga de mis contraseñas de forma segura.
Sin embargo, decidí no centralizarlo todo en el servidor NAS. Los servicios informáticos críticos, como el router OPNsense, el proxy inverso HAProxy, la gestión de certificados Let’s Encrypt y todos los servicios que protegen mi red y el acceso a las aplicaciones, funcionan en hardware dedicado. Este enfoque garantiza una gestión eficaz de estos elementos cruciales y refuerza la seguridad de mi red. En los próximos capítulos detallaré la puesta en marcha de estos servicios esenciales.
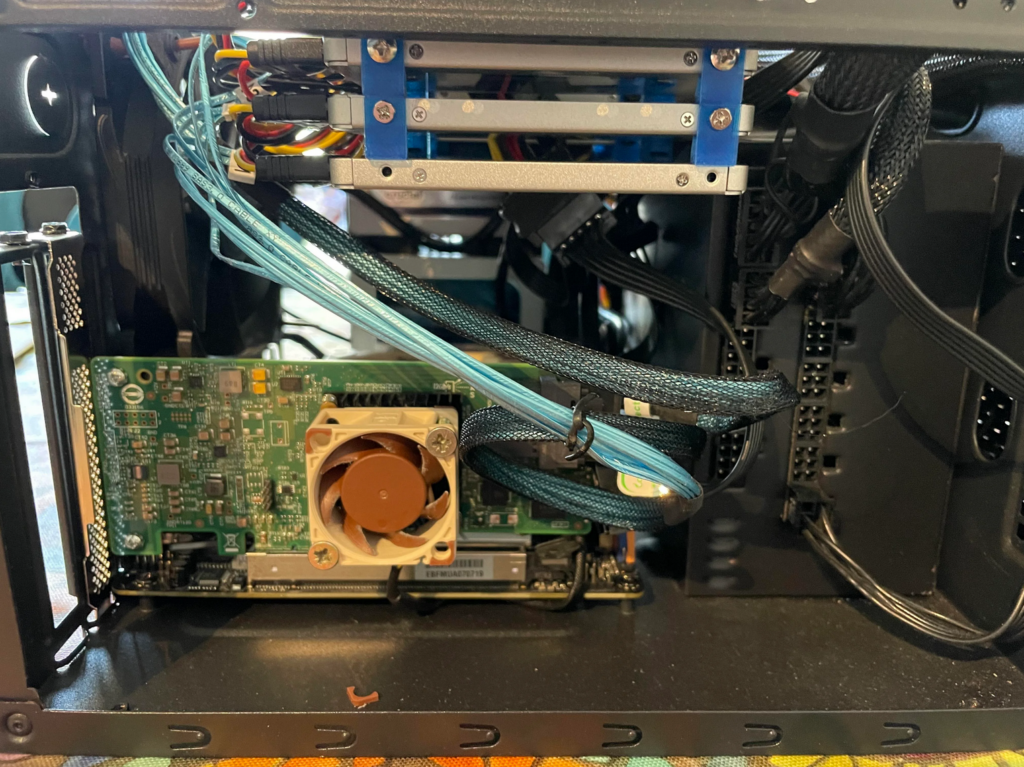
Esta es la configuración que elegí para lograr mi objetivo:
Caja: Kolink Satellite
CPU: Intel 12100T
Placa base: ASRock Z690M-ITX/ax
RAM: 2x 32GB Crucial
Almacenamiento de arranque (boot-pool): 2 x 500GB Crucial MX500 SSD
Almacenamiento principal (data): 8 x 4TB Crucial MX500 SSD + LSI HBA 9300-8i
Almacenamiento secundario (aplicaciones): 2 x 1TB Crucial P5 NVMe SSD
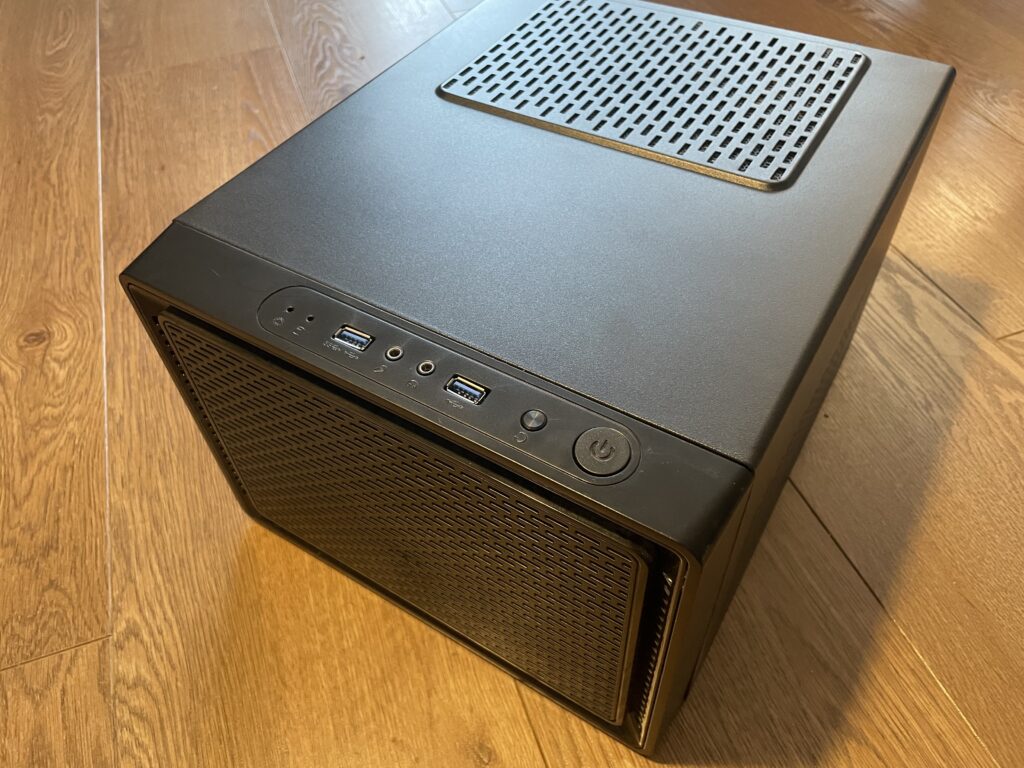
El exterior
El interior
🔑 Tener una buena higiene de contraseñas y alojarlas en mi propia infraestructura
Como muchos de nosotros, antes usaba la misma contraseña para la mayoría de los servicios en línea en los que me registraba. Aunque es una práctica habitual, conlleva riesgos considerables para la seguridad. Tomar conciencia de esos peligros me llevó a buscar formas más seguras y eficaces de gestionar mis contraseñas.
Mi primer intento de remediarlo fue usar los gestores de contraseñas integrados en los navegadores. Con el tiempo, sin embargo, me di cuenta de que no podía confiar plenamente en ellos, sobre todo en lo relativo a la seguridad y al control de mis datos sensibles.
Así que adopté KeePass, un gestor de contraseñas de código abierto. KeePass me acompañó durante años como solución segura para almacenar mis contraseñas. Incluso guardé mi base de datos de KeePass en la nube, lo que me permitía acceder a mis contraseñas desde cualquiera de mis dispositivos.
Con el tiempo, sin embargo, el enfoque de KeePass me resultó cada vez más tedioso. Gestionar bases de datos locales y sincronizarlas entre dispositivos exigía un esfuerzo considerable. Fue entonces cuando me planteé en serio Bitwarden, un gestor de contraseñas de código abierto que ofrece una solución más fluida y flexible.
Una de las ventajas clave de Bitwarden es la posibilidad de autoalojar tu propio servidor de contraseñas. Esta opción me permitió mantener el control total de mis datos sensibles, sin tener que confiar en terceros. Las aplicaciones de Bitwarden están disponibles para multitud de sistemas operativos, del escritorio al móvil, lo que facilita mucho la gestión de las contraseñas en todos mis dispositivos. Además, están diseñadas para seguir siendo seguras incluso sin conexión, guardando en caché y cifrando mi base de datos de contraseñas.
El catálogo de aplicaciones de TrueNAS también ofrece Vaultwarden, una implementación alternativa de Bitwarden mantenida por la comunidad. Uso este servicio desde 2019 sin ningún problema importante. Mis contraseñas están almacenadas de forma segura y son fáciles de consultar. Este enfoque de higiene de contraseñas y autoalojamiento ha sido un componente esencial de mi recorrido hacia una experiencia digital más segura y transparente. Demuestra que las soluciones de código abierto pueden ofrecer alternativas robustas y flexibles para unas necesidades de seguridad en línea que evolucionan con los años.
📆 Recuperar el control de mis contactos y mi calendario
Mi trayectoria profesional me llevó a trabajar en el ámbito del Digital Workplace, donde la colaboración, la adopción de herramientas y la comunicación son pilares esenciales del éxito colectivo. En ese contexto trabajé con sistemas como Google Workspace y Microsoft 365, que ofrecen una amplia gama de herramientas de productividad y colaboración. Junto a estos gigantes del sector, también descubrí un actor más modesto, Nextcloud, que aspira a competir con ellos proponiendo una alternativa de código abierto y autoalojada.
Mi curiosidad me llevó a explorar esta solución, aunque en sus primeras versiones Nextcloud podía ser delicado de instalar y mantener. Mi objetivo era claro: recuperar el control de mis contactos, de mi calendario y de mis datos, liberándome de ecosistemas cerrados como Google Drive y Google Docs.
Han pasado varios años desde mis primeros pasos con Nextcloud, y la plataforma ha evolucionado mucho. Hoy ofrece varios métodos de instalación, lo que la hace más accesible para los usuarios domésticos. Es compatible con muchos NAS, propietarios o de código abierto. Por mi parte, opté por una instalación de Nextcloud All-in-One en una máquina virtual, que me proporciona todos los servicios que necesito.
Mi Nextcloud personal incluye un cliente de correo, un calendario compatible con CalDAV, una lista de contactos compatible con CardDAV, herramientas para tomar notas, un tablero Kanban, una función similar a Doodle y, sobre todo, un gestor de archivos. Este último punto es esencial, porque me permite acceder a mi información desde casa, de viaje o colaborando con otras personas.
Nextcloud también ofrece un cliente para iOS que sube automáticamente todas mis fotos a mi servidor Nextcloud. Esto añade una capa de seguridad adicional, al garantizar que mis recuerdos se almacenan de forma privada en mi propio servidor.
Además, Nextcloud incluye un procesador de textos, una hoja de cálculo y una herramienta de presentaciones integrados, que permiten trabajar a la vez sobre un mismo documento conservando el control de nuestros datos. Usar Nextcloud se ha convertido en una costumbre en mi familia: cada miembro lo utiliza para colaborar y acceder a sus archivos a distancia. Este paso a una solución autoalojada de código abierto ha reforzado mi confianza en la gestión de mis datos personales, ofreciendo al mismo tiempo una experiencia de colaboración fluida y segura.
🛂 Montar una red fiable y segura
Por defecto, la red doméstica suele estar poco protegida y ofrece pocas funciones para facilitar el autoalojamiento. Por eso, cuando decidí autoalojar mis servicios, comprendí rápidamente que tendría que gestionar todos los aspectos relacionados con la conectividad, la seguridad y la publicación de mis servicios en línea.
Autoalojar tus servicios implica hacerlos accesibles en Internet garantizando su seguridad. Fue entonces cuando busqué una solución global para gestionar todos estos aspectos, incluidos el DNS, el DHCP, la seguridad y una VPN.
Después de probar distintos productos, entre ellos routers de ASUS, MikroTik y pfSense, opté finalmente por OPNsense. OPNsense es una solución de router/cortafuegos de código abierto que ofrece paquetes adicionales para activar las funciones que necesitaba. Su flexibilidad y sus posibilidades de personalización me convencieron.
PhasedLogix tiene una excelente lista de reproducción para empezar a usarlo. Es claro y sabe hacer accesible una solución bastante austera 🥇 Learn OPNSense Firewall

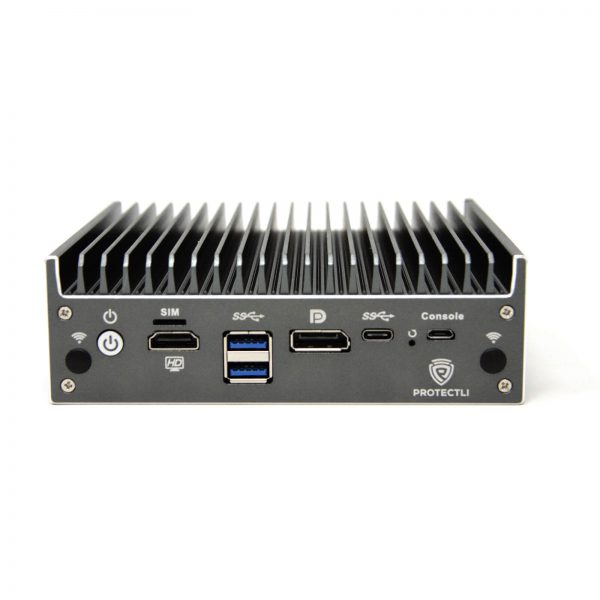
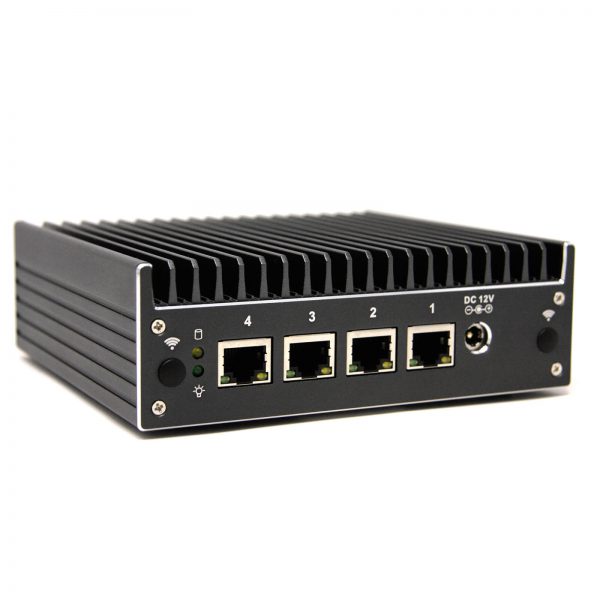
Para garantizar la fiabilidad y la seguridad de mi red, decidí instalar OPNsense en hardware «bare metal», es decir, directamente sobre un equipo dedicado en lugar de en una máquina virtual. Esta decisión era crucial, porque el router/cortafuegos desempeña un papel esencial en la seguridad de mi red. Entre las opciones disponibles, elegí el hardware de la marca Protectli, que ofrece productos de calidad con una BIOS de código abierto, coreboot, en consonancia con mi filosofía de código abierto.
Frontal
Trasera
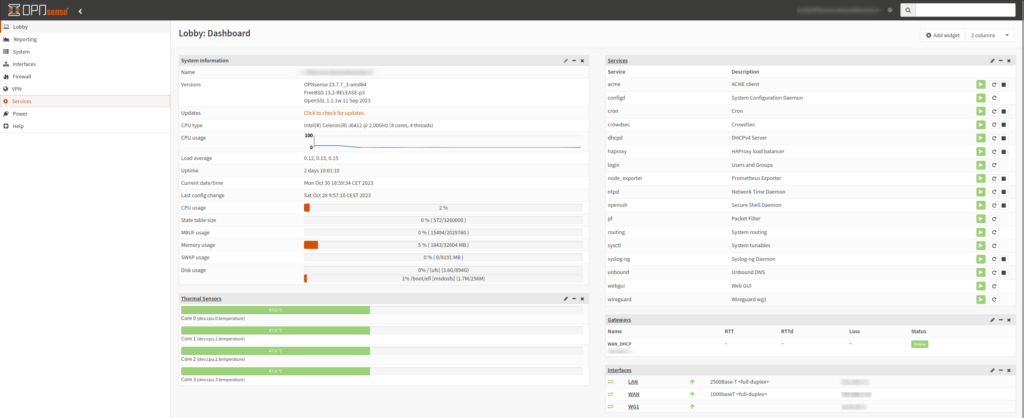
Panel de control
Publicar mis servicios en Internet requiere un nombre de dominio, con subdominios para que cada servicio sea accesible individualmente. Para ello instalé un proxy inverso HAProxy, que redirige las peticiones al servicio correspondiente según el subdominio.
La gestión de los certificados SSL/TLS es esencial para proteger las conexiones. Por suerte, existe una autoridad de certificación gratuita, Let’s Encrypt, que emite certificados SSL/TLS de forma automatizada. OPNsense facilita esta tarea con su plugin ACME, que renueva automáticamente los certificados, comodín o no, de todos mis subdominios. Así, cada servicio, ya sea Nextcloud, Bitwarden, Plex o muchos otros, es accesible mediante un subdominio seguro.
El DNS interno también desempeña un papel clave en la resolución de nombres dentro de mi red. Elegí el servicio Unbound de OPNsense, con listas de filtrado de dominios no deseados, similares a Pi-hole. El resultado es una navegación sin anuncios ni ventanas intrusivas en toda mi red doméstica.
Así, montar una red fiable y segura se convirtió en un elemento esencial de mi recorrido hacia una experiencia digital basada en el código abierto, garantizando que mis servicios sean accesibles de forma segura tanto desde dentro como desde fuera de mi red doméstica.
Me gusta mucho cómo Techno Tim ha sabido divulgar y explicar la seguridad aplicada al homelab. Trata temas como los cortafuegos, los proxys inversos, la segmentación de redes, etc.
🌳 Cuidar el impacto ecológico con un enfoque de «green lab»
Cuando uno se lanza a autoalojar sus servicios, es importante tener en cuenta su impacto ecológico. Montar una infraestructura personal supone un consumo eléctrico y un gasto en hardware que deben equilibrarse con un enfoque respetuoso con el medio ambiente.
Con esta idea, diseñé mi autoalojamiento pensando en la eficiencia energética y la durabilidad. Cada uno de los equipos que uso se eligió por su bajo consumo y su longevidad. Combinando ambos factores, pude reducir al máximo el impacto ambiental de mi infraestructura.
Mis tres equipos consumen en total solo 60 vatios, el equivalente a una bombilla de las antiguas. Este bajo consumo es el resultado de una selección minuciosa del hardware y de su dimensionamiento, para garantizar un rendimiento óptimo limitando el gasto energético.
Además, algunos de mis equipos se sobredimensionaron deliberadamente para prolongar su vida útil y mantenerlos compatibles con tecnologías futuras. Este enfoque «agnóstico» respecto a la tecnología evita sustituciones frecuentes y reduce la cantidad de residuos electrónicos.
Un ejemplo concreto es la gestión de mi red cableada y Wi-Fi. Separé deliberadamente los dos equipos, el router y el punto de acceso Wi-Fi, porque las normas Wi-Fi evolucionan rápidamente. Así, cuando llegue la próxima generación de Wi-Fi, solo tendré que sustituir el punto de acceso, conservando el router y evitando cambiar todo el equipo innecesariamente.
Al cuidar el impacto ecológico de mi autoalojamiento, intento conciliar las ventajas de controlar mis datos y mis servicios con un compromiso con la sostenibilidad y la reducción de mi huella ambiental. Es la filosofía del «green lab»: unir tecnología y respeto por el planeta para una informática más responsable.
Recursos interesantes sobre el tema: